IT-Sicherheit stets zu Ihren Diensten
Einzelne Werkzeuge sehen nur einen Ausschnitt
Ransomware, Phishing, kompromittierte Konten und Betrug per Geschäfts-E-Mail treffen längst nicht mehr nur Konzerne. Angriffe sind gezielt und kombinieren mehrere Wege. Firewall, Virenschutz und Einzelwerkzeuge erkennen jeweils nur einen Ausschnitt – das Gesamtbild entsteht erst, wenn alle Signale zusammenlaufen und jemand sie bewertet.
Hinzu kommen gesetzliche Anforderungen: DSGVO und NIS2 verlangen, dass Sie Systeme nach dem Stand der Technik schützen, Vorfälle erkennen und fristgerecht melden.
Was ein SOC leistet
- Erkennen – verdächtige Aktivitäten in Netzwerk, Endgeräten, Cloud und Identitäten
- Bewerten – Fehlalarme aussortieren, echte Vorfälle einordnen
- Alarmieren – die richtigen Personen über die vereinbarten Kanäle
- Abwehr einleiten – mit Playbooks und, wenn nötig, unserem Incident-Response-Team
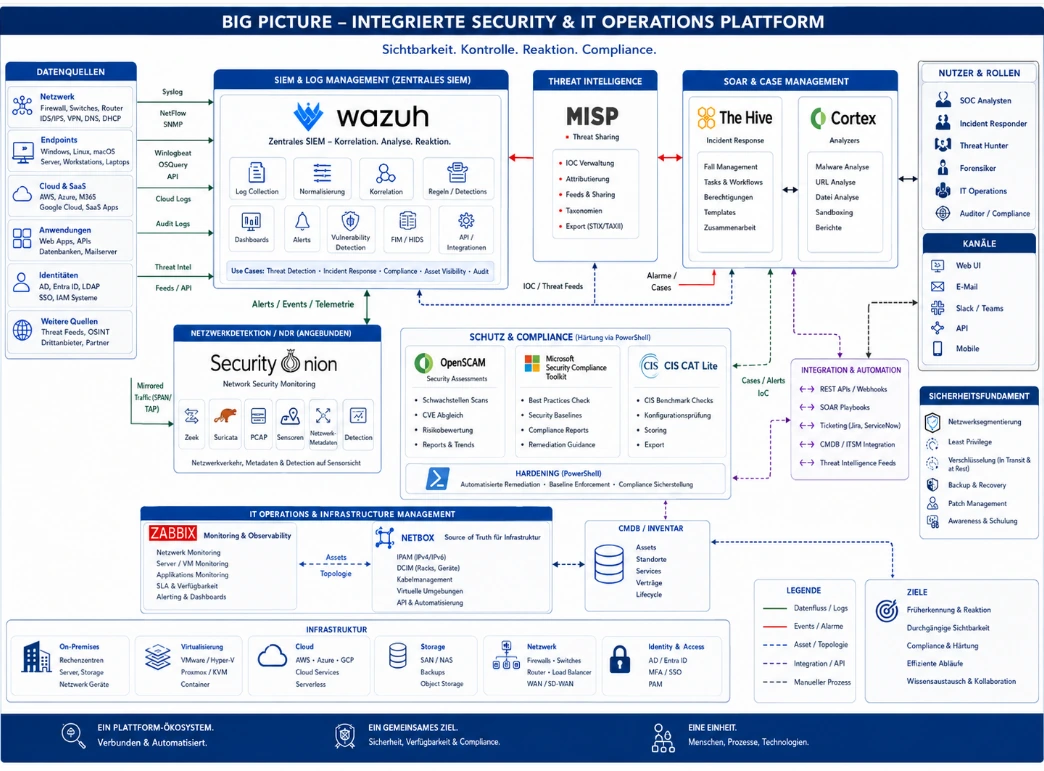
Big Picture
Integrierte Security- & IT-Operations-Plattform
Sichtbarkeit. Kontrolle. Reaktion. Compliance. Unsere Plattform verbindet bewährte Werkzeuge zu einem Ökosystem – mit einem gemeinsamen Ziel: Sicherheit, Verfügbarkeit und Compliance für Ihre Umgebung.
Die Bausteine
Zentrales SIEM
Wazuh sammelt und normalisiert Logs, korreliert Ereignisse und erkennt Bedrohungen – inklusive Schwachstellenerkennung und Integritätsüberwachung von Dateien.
Threat Intelligence
MISP verwaltet Angriffsindikatoren, ordnet sie ein und teilt Bedrohungsinformationen mit vertrauenswürdigen Quellen.
SOAR und Fallbearbeitung
TheHive steuert Vorfälle, Aufgaben und Zusammenarbeit; Cortex analysiert Dateien, URLs und Schadsoftware automatisiert.
Netzwerkdetektion
Security Onion mit Zeek und Suricata überwacht den Netzwerkverkehr und erkennt, was auf Endgeräten unsichtbar bleibt.
Schutz und Compliance
OpenSCAP, das Microsoft Security Compliance Toolkit und CIS-CAT Lite prüfen die Härtung; PowerShell setzt Baselines automatisiert durch.
IT-Operations und Inventar
Zabbix überwacht Verfügbarkeit und Leistung; NetBox ist die zentrale Quelle für Assets, Standorte und Netzwerke.
Individuell statt von der Stange
Ihr SOC, zugeschnitten auf Ihr Unternehmen
Kein Mittelständler gleicht dem anderen. Deshalb passen wir das SOC an Ihre Umgebung an – nicht umgekehrt:
- Datenquellen: Netzwerk, Firewalls, Endgeräte, Server, Cloud und SaaS (Azure, Microsoft 365, AWS, Google Cloud), Anwendungen und Identitäten (Active Directory, Entra ID)
- Anwendungsfälle: Erkennungsregeln nach Ihren Risiken und Ihrer Branche
- Eskalation: wer wann über welchen Kanal informiert wird – Web, E-Mail, Teams, API oder mobil
- Reporting: Berichte für IT, Geschäftsführung und Auditoren
Integration in Ihre Abläufe
- REST-APIs und Webhooks
- SOAR-Playbooks für wiederkehrende Reaktionen
- Anbindung an Ihr Ticketsystem
- Abgleich mit CMDB und IT-Service-Management
- Threat-Intelligence-Feeds
Das Sicherheitsfundament
So starten wir
Onboarding
Ziele, Umfang, Datenquellen und Eskalationswege festlegen.
Anbindung
Agenten, Log-Weiterleitung und Netzwerksensoren einrichten.
Feinschliff
Normalverhalten lernen, Regeln anpassen, Fehlalarme reduzieren.
Regelbetrieb
Überwachung, Fallbearbeitung und regelmäßiges Reporting.
Häufige Fragen
Für welche Unternehmen eignet sich unser Managed SOC?
Für kleine und mittlere Unternehmen, die Sicherheitsereignisse professionell überwachen lassen möchten, ohne ein eigenes SOC-Team aufzubauen – und für Unternehmen, die nach NIS2 nachweisen müssen, dass sie Vorfälle erkennen.
Müssen wir neue Sicherheitsprodukte kaufen?
In der Regel nicht. Die Plattform bindet Ihre vorhandenen Systeme an – Firewalls, Endgeräte, Server, Cloud-Dienste und Identitäten. Wo Lücken bestehen, beraten wir Sie.
Was passiert bei einem echten Vorfall?
Wir alarmieren nach den vereinbarten Eskalationswegen und leiten erste Maßnahmen ein. Bei Bedarf übernimmt unser Incident-Response-Team ohne Zeitverlust – es kennt Ihre Umgebung bereits.
Wo werden unsere Daten verarbeitet?
In Deutschland. Wo die Plattform für Sie betrieben wird und welche Daten sie erhält, legen wir im Onboarding gemeinsam fest und dokumentieren es.
Wie hängt das SOC mit Cyberaudit und ISMS zusammen?
Das Cyberaudit zeigt, wo Sie stehen, das ISMS steuert die Maßnahmen, das SOC überwacht den laufenden Betrieb. Befunde aus dem SOC fließen als Risiken in Ihr ISMS zurück.
Managed SOC anfragen
Nennen Sie uns kurz Größe und Aufbau Ihrer Umgebung – wir schlagen Ihnen einen passenden Zuschnitt vor.