Das Fundament
Informationssicherheit, die nicht vom Zufall abhängt
Firewalls und Virenschutz allein machen noch keine Sicherheitsorganisation. Ein ISMS legt fest, wer wofür verantwortlich ist, welche Informationen wie schützenswert sind und wie Risiken bewertet, behandelt und überprüft werden. Die Ausrichtung an ISO/IEC 27001 schafft Transparenz, senkt Risiken und gibt der Geschäftsführung Rechtssicherheit – im Tagesgeschäft wie gegenüber Prüfern und Kunden.
Der wichtigste Erfolgsfaktor ist dabei kein Werkzeug, sondern Kommunikation: Ein ISMS wirkt nur, wenn das ganze Unternehmen mitzieht. Deshalb binden wir Fachbereiche und Mitarbeitende von Anfang an ein.
Ihr Nutzen
- Belastbare Prozesse und klare Rollen
- Zentrale Dokumentation aller Sicherheitsthemen
- Risiken bewertet, Maßnahmen priorisiert
- Management-Reporting auf Knopfdruck
- Nachweisbar gesteigerte Sicherheitskultur
- Grundlage für ISO 27001 und NIS2
Unsere Plattform
Das CWD ISMS
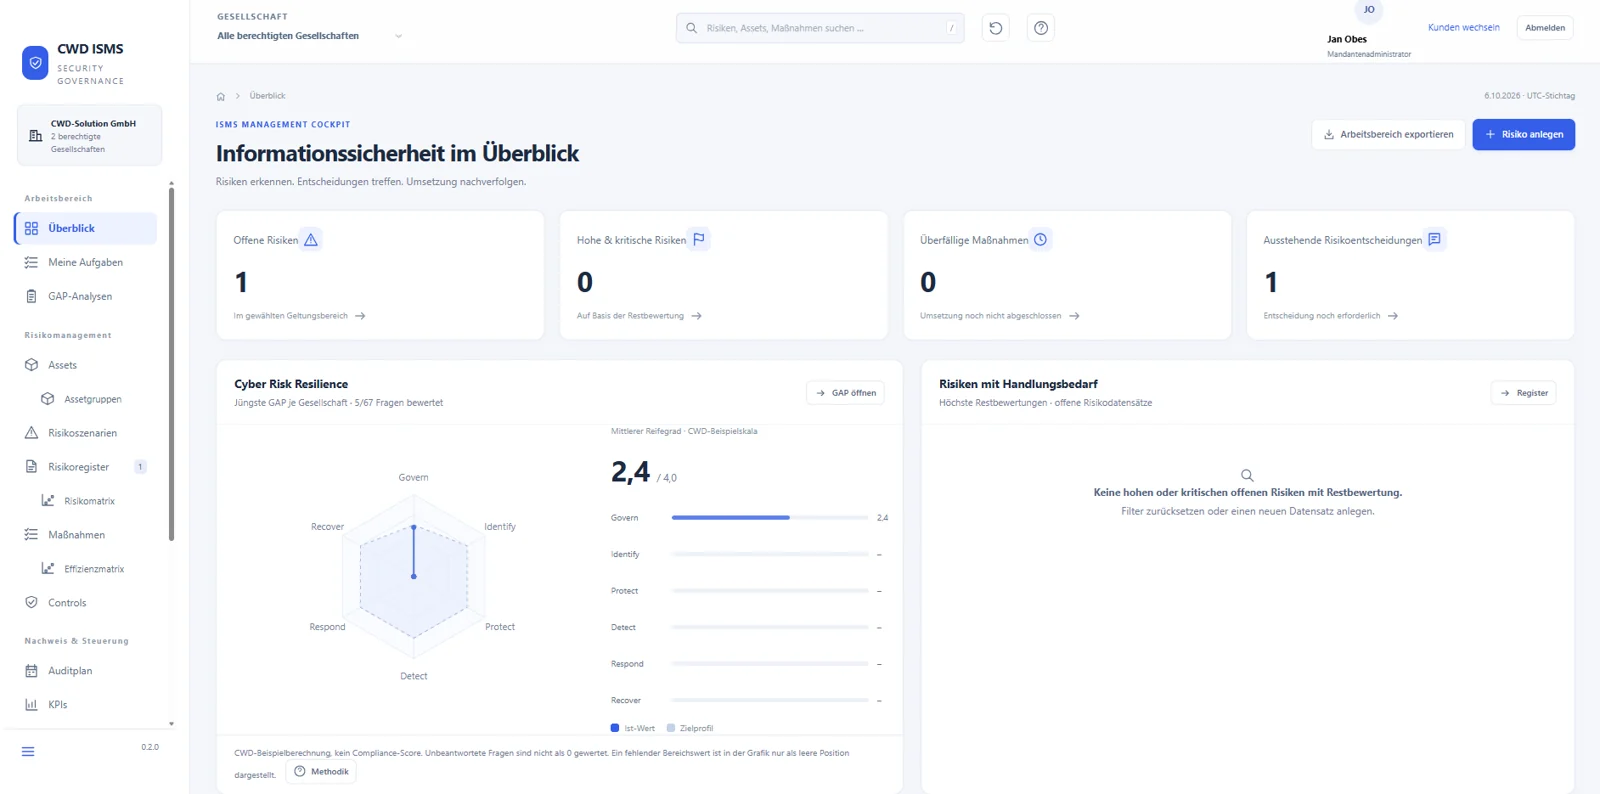
Unter isms.cwd-solution.com betreiben wir eine eigene ISMS-Plattform für unsere Kunden – gehostet in unserem Rechenzentrum in Deutschland. Sie bildet den gesamten Kreislauf ab:
- Assets und Schutzbedarf
- Risikoanalyse, Risikoregister und Risikomatrix
- Maßnahmen und Controls mit Wirksamkeitsprüfung
- GAP-Analysen gegen ISO 27001 und NIS2
- Auditplan und Kennzahlen
- Management Summary für die Geschäftsführung
So bauen wir Ihr ISMS auf
- Kontext und Geltungsbereich – Welche Standorte, Prozesse und Systeme umfasst das ISMS? Wer sind die interessierten Parteien?
- Leitlinie und Rollen – Sicherheitsleitlinie, Informationssicherheitsbeauftragte, Verantwortlichkeiten, Zustimmung der Geschäftsführung.
- Assets und Risiken – Schutzbedarf feststellen, Risiken bewerten, Behandlung entscheiden.
- Maßnahmen und Controls – Erklärung zur Anwendbarkeit, Umsetzung der Controls, Richtlinien und Prozesse.
- Schulung und Kommunikation – Mitarbeitende abholen, Awareness verankern, Leitung schulen.
- Prüfen und verbessern – Kennzahlen, internes Audit, Managementbewertung – bis zur Zertifizierungsreife.
Management Summary
Verdichtete Lage der Informationssicherheit für Geschäftsführung und Aufsichtsgremien – jederzeit aktuell.
Transparenz
Offene Risiken, überfällige Maßnahmen und Reifegrad je Bereich auf einen Blick statt in verstreuten Tabellen.
Stetige Verbesserung
Planen, umsetzen, prüfen, verbessern: Der PDCA-Zyklus sorgt dafür, dass Ihr ISMS mit dem Unternehmen wächst.
Häufige Fragen
Brauchen wir eine Zertifizierung?
Nicht zwingend. Viele Kunden starten mit einem ISMS nach ISO 27001 ohne Zertifikat und entscheiden später. Wenn Kunden oder Ausschreibungen ein Zertifikat verlangen, begleiten wir Sie bis zur Zertifizierungsreife.
Können wir unsere bestehenden Dokumente weiterverwenden?
Ja. Vorhandene Richtlinien, Notfallpläne und Risikoanalysen übernehmen wir in die Plattform und ergänzen nur, was fehlt.
Wer pflegt das ISMS nach dem Aufbau?
Das entscheiden Sie: Ihr eigenes Team mit unserer Plattform, wir als Dienstleister – oder ein CISO as a Service, der die Steuerung übernimmt.
ISMS-Aufbau besprechen
Erzählen Sie uns kurz, wo Sie stehen – wir zeigen Ihnen die Plattform und schlagen einen passenden Einstieg vor.