Die Outside-in-Perspektive
Ein klares Bild statt eines Bauchgefühls
Viele Unternehmen investieren in Sicherheit, ohne zu wissen, wo sie tatsächlich stehen. Der Cyber Resilience Compass (CRC) ist unser eigenes Werkzeug für genau diese Standortbestimmung. Er verbindet Ihre Selbstauskunft mit einem objektiven Blick von außen: Was sieht ein Angreifer im Internet, welche Schwachstellen sind erreichbar, wie gut sind Organisation und Technik vorbereitet?
Das Ergebnis ist kein Datenfriedhof, sondern eine Entscheidungsgrundlage für Ihre IT-Sicherheitsstrategie – verständlich für die Geschäftsführung und konkret genug für Ihr IT-Team.
- Produktneutral – wir bewerten, wir verkaufen dabei keine Lösung
- Faktenbasiert – jede Bewertung ist belegt und nachvollziehbar
- Standardnah – orientiert an anerkannten Rahmenwerken der Informationssicherheit
So läuft der Cyberaudit ab
Fünf Schritte, ein fester Ansprechpartner – und am Ende ein Bericht, mit dem Sie arbeiten können.
Onboarding
Kurzes Gespräch zu Zielen, Umfang und den Domains und IP-Bereichen, die wir prüfen dürfen.
CRC-Fragebogen
Wir beantworten den Fragebogen gemeinsam mit Ihnen – Organisation, Technik, Erkennung, Notfallvorsorge.
Externer Scan
Ein Security-Scan Ihrer öffentlich erreichbaren Systeme macht Schwachstellen objektiv messbar.
Risikodialog
Wir ordnen die Befunde mit Ihnen ein: Was ist kritisch, was ist akzeptiertes Risiko, was fehlt?
Ergebnisgespräch
Vorstellung der Ergebnisse und gemeinsame Ableitung der nächsten sinnvollen Schritte.
Was Sie erhalten
Drei Ergebnisse, die zusammen ein vollständiges Bild ergeben – für die Geschäftsführung ebenso wie für die IT.
Cyber Risk Exposure
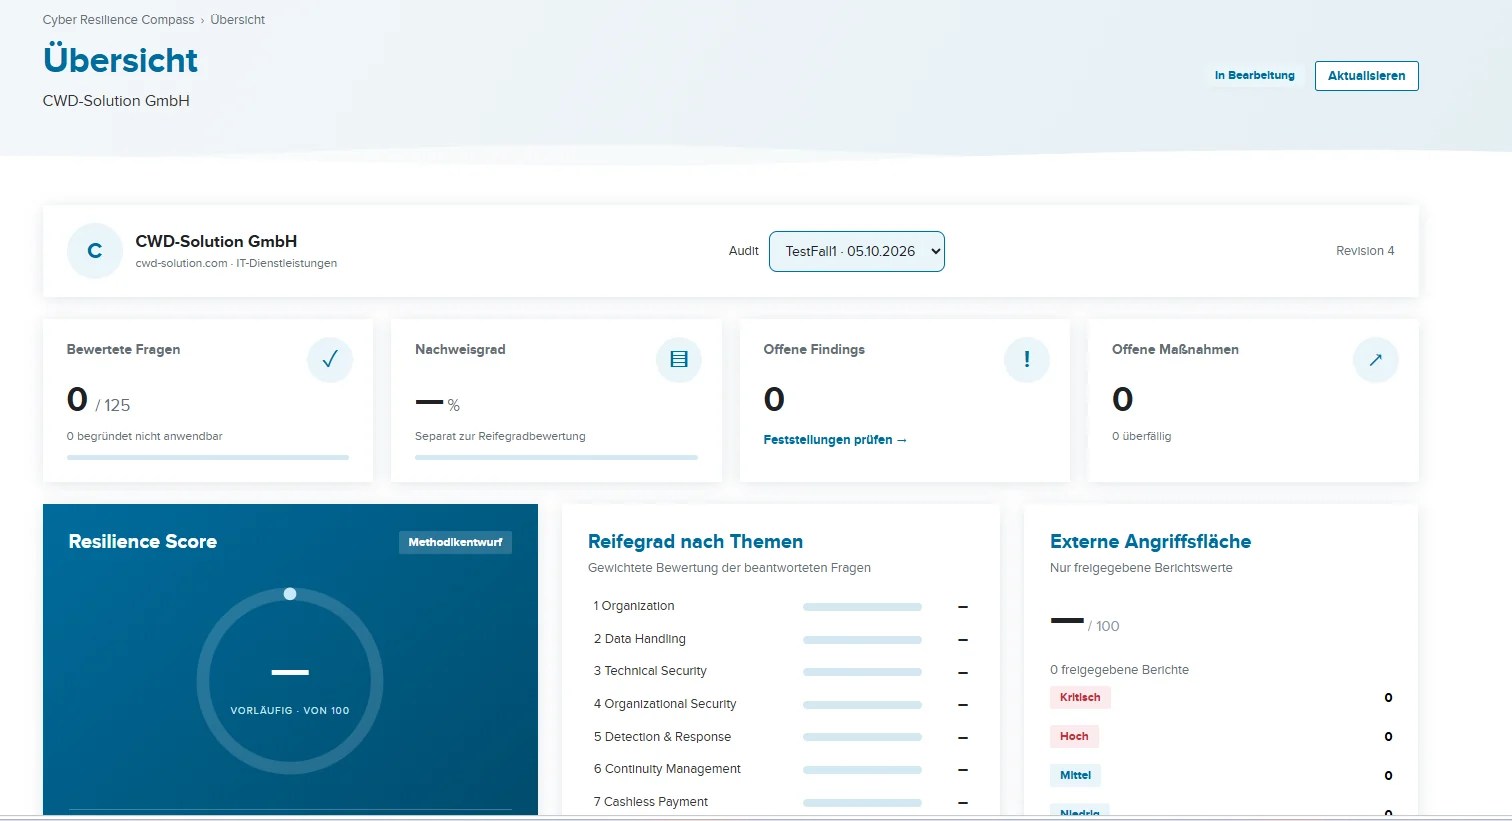
Ihre externe Angriffsfläche auf einen Blick: erreichbare Dienste, Schwachstellen und ihre Schwere – von kritisch bis niedrig.
Cyber Score
Ein Resilience Score von 0 bis 100 und der Reifegrad je Themenfeld zeigen, wo Sie stark sind und wo Handlungsbedarf besteht.
CRC-Bericht
Der Bericht fasst Befunde, Bewertung und priorisierte Maßnahmen zusammen – mit Management-Zusammenfassung und technischem Teil.
Und danach? Aus den Maßnahmen wird auf Wunsch ein Fahrplan – umgesetzt mit Ihrem Team, über unser ISMS gesteuert oder durch einen CISO as a Service begleitet. Ein Folgeaudit zeigt den Fortschritt messbar.
Häufige Fragen
Wie läuft der Cyberaudit konkret ab?
Nach einem Onboarding-Gespräch beantworten wir gemeinsam den CRC-Fragebogen und führen parallel einen externen Security-Scan Ihrer freigegebenen Systeme durch. Die Ergebnisse besprechen wir in einem Risikodialog und stellen sie Ihnen im Ergebnisgespräch mit konkreten nächsten Schritten vor.
Wie hoch ist der Aufwand für uns?
Überschaubar: Sie nehmen am Onboarding, an der gemeinsamen Fragebogen-Sitzung und am Ergebnisgespräch teil und geben uns die zu prüfenden Domains und IP-Bereiche frei. Den Scan und die Auswertung übernehmen wir.
Wie schnell liegen die Ergebnisse vor?
In der Regel innerhalb weniger Wochen nach dem Onboarding. Kritische Befunde aus dem externen Scan melden wir Ihnen sofort und nicht erst mit dem Bericht.
Wer bekommt das Ergebnis?
Ausschließlich Sie. Den Kreis der Empfänger legen Sie fest – typischerweise Geschäftsführung, IT-Leitung und gegebenenfalls Informationssicherheitsbeauftragte. Alle Daten werden vertraulich behandelt und in Deutschland verarbeitet.
Brauchen wir technische Vorkenntnisse?
Nein. Den Fragebogen gehen wir gemeinsam durch, Fachbegriffe erklären wir. Der Bericht hat eine verständliche Management-Zusammenfassung und einen technischen Teil für Ihr IT-Team oder Ihren Dienstleister.
Greift der Scan in unseren Betrieb ein?
Nein. Der externe Scan prüft nur, was ohnehin aus dem Internet erreichbar ist, und läuft ausschließlich auf den von Ihnen freigegebenen Zielen und in abgestimmten Zeitfenstern.
Hilft der Cyberaudit bei NIS2?
Ja. Der Cyberaudit ist ein guter Startpunkt für die Gap-Analyse nach NIS2 und liefert eine dokumentierte Risikobewertung, auf die Ihr Risikomanagement aufbauen kann.
Cyberaudit anfragen
Nennen Sie uns kurz Ihr Unternehmen und Ihren Ansprechpartner – wir melden uns für das Onboarding-Gespräch.